Shadow AI e agentes fora de controle: o risco silencioso que já está dentro da sua empresa
“Enquanto líderes debatem estratégias de adoção de IA, os colaboradores já decidiram por conta própria. O problema não é o futuro e sim o que está acontecendo agora, sem que ninguém esteja monitorando”
Shutterstock
Um analista financeiro cola uma planilha com dados de clientes no ChatGPT para gerar um relatório mais rápido. Uma gerente de RH usa um assistente de IA externo para redigir feedbacks com informações confidenciais de desempenho. Um desenvolvedor conecta um agente autônomo a sistemas internos sem passar pela área de TI para acelerar a produção de código. Nenhum deles age com má intenção. Todos estão criando um passivo que a empresa desconhece.
O Shadow AI é o uso cotidiano e invisível de ferramentas de inteligência artificial por colaboradores que buscam eficiência e não encontram alternativas homologadas. O resultado é um risco corporativo que cresceu mais rápido do que qualquer policy de segurança conseguiu acompanhar.
O que é Shadow AI
Shadow AI é o uso de ferramentas de inteligência artificial sem o conhecimento ou a supervisão das áreas responsáveis por tecnologia, segurança da informação e governança. Propostas comerciais, contratos, dados de clientes, código-fonte, estratégias de produto e tudo isso pode sair do ambiente controlado da empresa em um único prompt, enviado a um modelo de linguagem que opera fora de qualquer controle corporativo.
O fenômeno ganhou escala com a popularização de ferramentas como ChatGPT, Microsoft Copilot e Google Gemini. O acesso é trivial, o benefício é imediato e a barreira de entrada é zero.
Os números que deveriam estar em toda reunião de risco
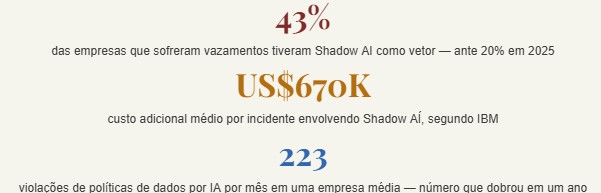
Os dados disponíveis em 2026 retiram a Shadow AI do campo das hipóteses e a colocam no mesmo nível de ameaça que ransomware e ataques à cadeia de suprimentos. O que mais impressiona não é o volume dos incidentes, mas a velocidade com que o problema se agravou em doze meses.
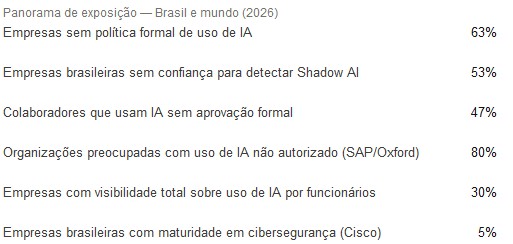
O dado mais preocupante no contexto brasileiro vem do Cisco Cybersecurity Readiness Index: apenas 5% das empresas nacionais atingiram a maturidade em cibersegurança e 53% admitem não ter confiança sequer para detectar onde a Shadow AI está operando dentro de suas próprias operações. Não é um problema de intenção e sim um problema estrutural de visibilidade.
A conta que chega e a regulação que se aproxima
O custo financeiro da Shadow AI deixou de ser especulação. Segundo o relatório IBM Cost of a Data Breach 2026, incidentes envolvendo uso não autorizado de IA adicionaram em média US$ 670 mil ao custo total de cada vazamento. O custo médio total de um breach com Shadow AI chegou a US$ 4,2 milhões em 2026, 8% acima da média global de todos os tipos de incidentes, ela mesma um recorde histórico.
Mas o risco financeiro imediato divide espaço com um risco regulatório crescente. No Brasil, o artigo 46 da LGPD exige que empresas adotem medidas técnicas e administrativas para proteger dados pessoais de acessos não autorizados. A ausência de uma política de uso de IA pode ser interpretada como descumprimento direto, com multas de até 2% do faturamento anual, limitadas a R$ 50 milhões por infração.
A ANPD incluiu inteligência artificial entre os quatro eixos prioritários de fiscalização para o biênio 2026-2027. E o PL 2.338/2023, o projeto de lei de regulação de IA que tramita na Câmara com expectativa de sanção ainda em 2026, prevê obrigações ampliadas: avaliação de impacto algorítmico, direito de contestação de decisões automatizadas e transparência obrigatória sobre o uso de sistemas de IA. Empresas que chegarem ao novo marco sem governança construída enfrentarão prazo e exposição simultâneos.
Agenda de ação para lideranças
A resposta instintiva de muitas empresas ao descobrir a Shadow AI é o bloqueio: proibir o acesso a ferramentas externas, restringir domínios, criar listas negras de aplicações.
Contudo, a alternativa mais eficaz é uma abordagem de governança habilitadora: oferecer alternativas seguras, criar fluxos de aprovação ágeis, implementar camadas que inspecionam prompts em tempo real e educar equipes sobre os riscos concretos, pois o problema da Shadow AI não é técnico, e sua solução também não pode ser apenas técnica. Para equipes de liderança, tecnologia e compliance, há cinco movimentos prioritários:
1. Faça o inventário antes de criar a política
Antes de escrever qualquer diretriz, descubra o que já está sendo usado. Uma pesquisa interna anônima com colaboradores revela o mapa real da Shadow AI na organização e é mais honesta do que qualquer auditoria técnica.
2. Ofereça alternativas antes de proibir
A proibição sem substituto é o principal combustível da Shadow AI. Empresas que disponibilizaram ferramentas homologadas com acesso fácil viram o uso não autorizado cair drasticamente.
3. Implemente visibilidade técnica em tempo real
Ferramentas que inspecionam prompts antes que dados cheguem a modelos externos apresentam taxas de detecção superiores a 90%. Soluções de monitoramento já rastreiam mais de 1.500 aplicações de IA generativa e conseguem redirecionar o colaborador para ferramentas aprovadas no momento do uso.
4. Construa a política de IA antes que a regulação obrigue
O PL 2.338/2023 avança com a expectativa de sanção ainda em 2026. Organizações que chegarem ao novo marco com estrutura de governança construída terão menos exposição e mais tempo de adequação.
5. Trate o tema como pauta de diretoria e não de TI
A Shadow AI não é um problema técnico que o CIO resolve sozinho. Ela exige mandato real de lideranças sênior, envolvimento de jurídico, compliance e RH, e um sinal claro de que a empresa trata o tema com seriedade. Sem esse alinhamento no topo, qualquer política vira papel.
Para líderes, empresários e executivos de negócio, a mensagem é direta: governança de IA deixou de ser pauta de futuro. É uma decisão que precisa ser tomada hoje, porque os colaboradores já estão tomando as suas próprias decisões.
*Rafael Gomes é consultor de varejo para a América Latina na Thoughtworks